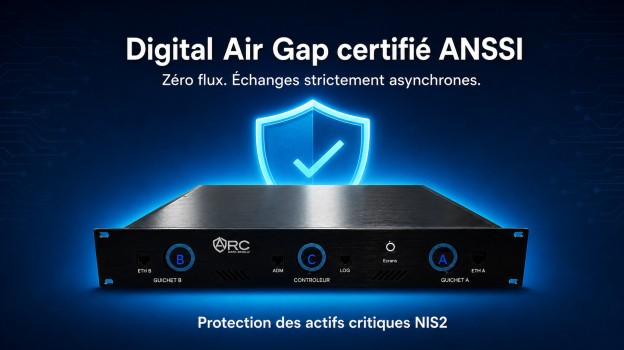
🔒 Vos actifs critiques méritent mieux qu’un simple pare-feu. Et vous de pouvoir dormir sans crainte.
Avec la mise en application de NIS2, une question revient sans cesse chez les RSSI et dirigeants d’entités essentielles : « Comment mettre en place des échanges de données tout en ayant la garantie qu’un actif critique reste inaccessible, même en cas de compromission totale du réseau ? »
Toutes les autres solutions dites « Air Gap » répondent à cette question… en creant un flux entre les réseaux. Un flux durci, un flux unidirectionnel, un flux temporaire…mais un flux, une porte plus petite mais une porte bel et bien ouverte.
Le Digital Air Gap va plus loin : aucun flux n’est jamais établi. Ni partiel, ni unidirectionnel, ni temporaire: AUCUN.
Concrètement, notre architecture repose sur un échange breveté strictement asynchrone. Il n’existe tout simplement aucun moment où un canal de communication actif relie l’actif protégé au réseau exposé.
Pourquoi cela change tout :
✅ Pas de flux = pas de surface d’attaque, même minime
✅ Aucun protocole exploitable, aucun chemin détournable par l’attaquant, aucun mouvement latéral possible
✅ Un ransomware, même en cas de compromission totale de l’infrastructure amont, ne peut ni atteindre ni corrompre l’actif isolé
✅ Une isolation constante, vérifiable, et non dépendante d’une fenêtre de vigilance humaine ou technique.
La différence avec les autres solutions « Air gap » ? Elles réduisent ou minimisent la durée d’exposition. Nous, nous la supprimons.
C’est cette approche qui a permis à notre solution d’obtenir la certification ANSSI, confirmant sa conformité aux exigences les plus exigeantes de protection des actifs critiques dans le cadre de NIS2.
Chez Arc Data Shield, nous protégeons ce qui ne peut tolérer aucune exposition — pas même une seconde.
Laisser un commentaire